
Los permisos también cuentan cómo trabaja una empresa
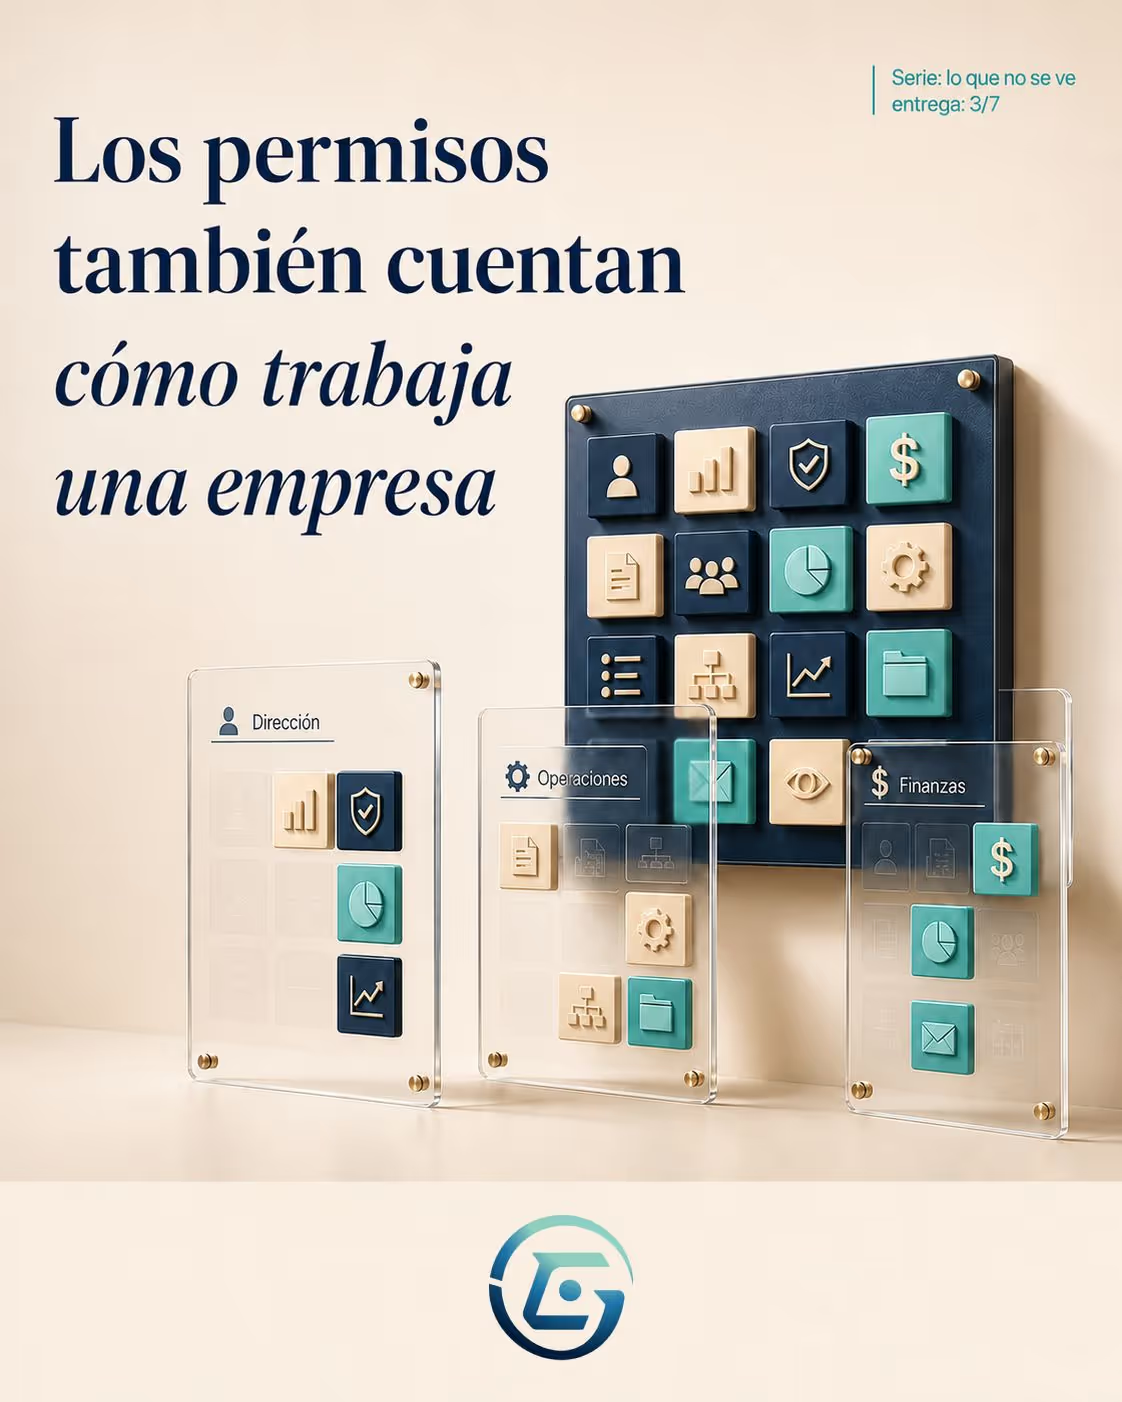
Cuando una empresa incorpora un sistema para gestionar ventas, facturación, stock u otras partes de su operación, también tiene que definir cómo se distribuyen los accesos: quién puede consultar determinada información, quién puede modificarla y quién puede autorizar ciertas acciones. Esa definición casi nunca se ve desde afuera y, sin embargo, condiciona bastante cómo trabaja después cada persona.
En una empresa con distintos roles, cada uno necesita una mirada diferente del mismo sistema. Un vendedor trabaja sobre sus operaciones; un supervisor sigue las de su equipo; un gerente analiza su área; la dirección necesita una visión más amplia y abarcadora. Esa estructura, que en el día a día se da por sentada, también tiene que estar reflejada en el sistema que usan todos.
Cuando los accesos no están bien definidos, empiezan a aparecer soluciones incómodas: personas que ven información que no necesitan, usuarios que dependen de otro para completar una tarea, cuentas compartidas o permisos dados de más, simplemente para que el trabajo pueda seguir. Con el tiempo, se vuelve difícil saber quién hizo cada cosa. Por eso, en un desarrollo personalizado, alguien se sienta a definir quién accede a qué. El objetivo es que cada persona encuentre lo que necesita para trabajar y que las acciones sensibles queden reservadas a quienes tienen esa responsabilidad. Así, cada uno trabaja con la información y las acciones que le corresponden, sin cargar con lo que corresponde a otro rol.
Los accesos son solo una parte. Después aparece otra pregunta: qué acciones pueden revertirse, quién puede hacerlo y qué información debe conservar el sistema cuando algo cambia.
Una factura, por ejemplo, puede requerir una anulación en lugar de un borrado que no deje rastro. Un cambio importante puede requerir que queden registrados el usuario, la fecha y el valor anterior. Eso no se nota mientras todo marcha bien; se vuelve valioso el día que aparece un error y hay que reconstruir qué pasó: cuándo ocurrió, quién realizó la acción y qué había antes del cambio.
Diseñar permisos termina siendo una forma de traducir responsabilidades reales al sistema. Hay que decidir qué información necesita cada rol, qué puede hacer cada uno, qué acciones requieren autorización y qué conviene conservar para poder reconstruir lo ocurrido más adelante. Es una capa que rara vez llama la atención cuando funciona y que sostiene buena parte del orden con el que después se trabaja.